관리 대상 파악
IT 자산과 운영 상태를 정리해 점검과 조치의 기준을 만듭니다.
도입 과제
관리 자산과 점검 결과, 보안 이벤트를 함께 살피고 후속 조치와 이행 여부를 관리합니다.
IT 자산과 운영 상태를 정리해 점검과 조치의 기준을 만듭니다.
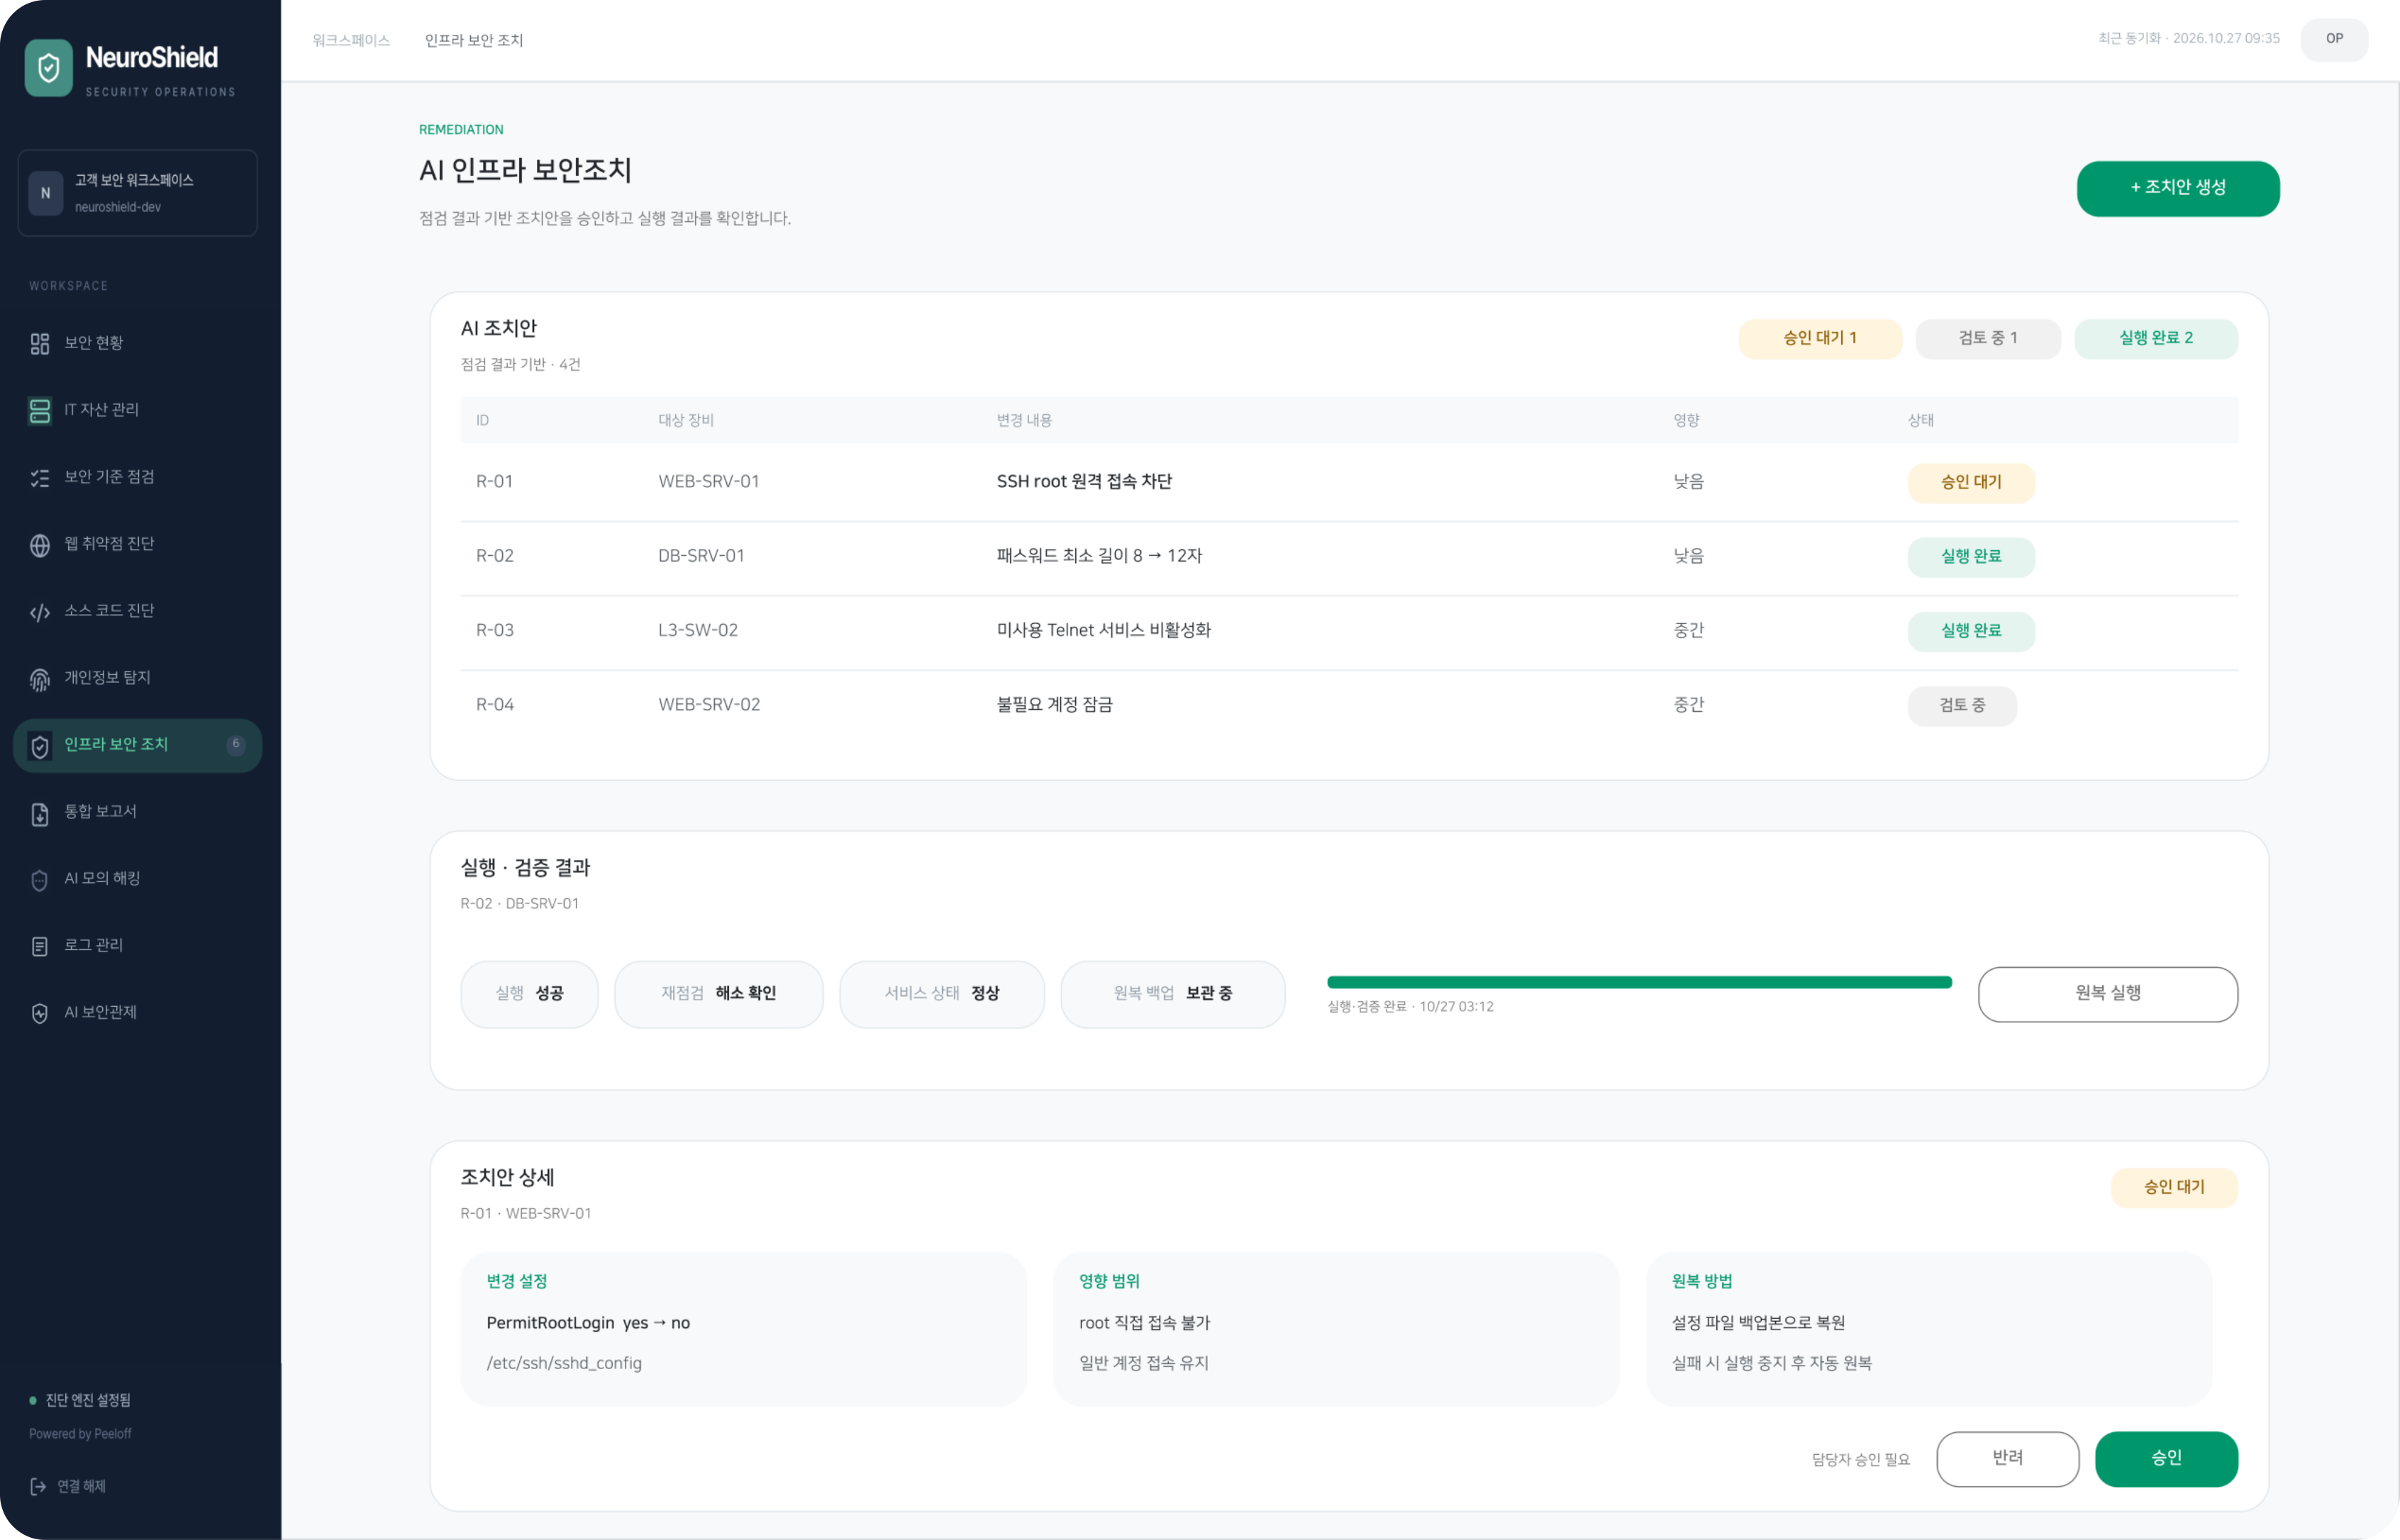
조치안 검토와 담당자 승인, 실행 결과 확인을 하나의 관리 흐름으로 구성합니다.
검증·재점검 결과와 로그 이력을 연결해 후속 업무를 확인합니다.
보안 운영 흐름
대상과 운영 상태 확인
기준·취약점 확인
승인된 범위의 모의해킹
위험 신호 분석·선별
정책·권한·담당자 승인
해소 여부·영향·재발 확인
점검과 검증, 조치와 재점검을 반복하며 자산 상태와 운영 이력을 관리합니다.
주요 기능
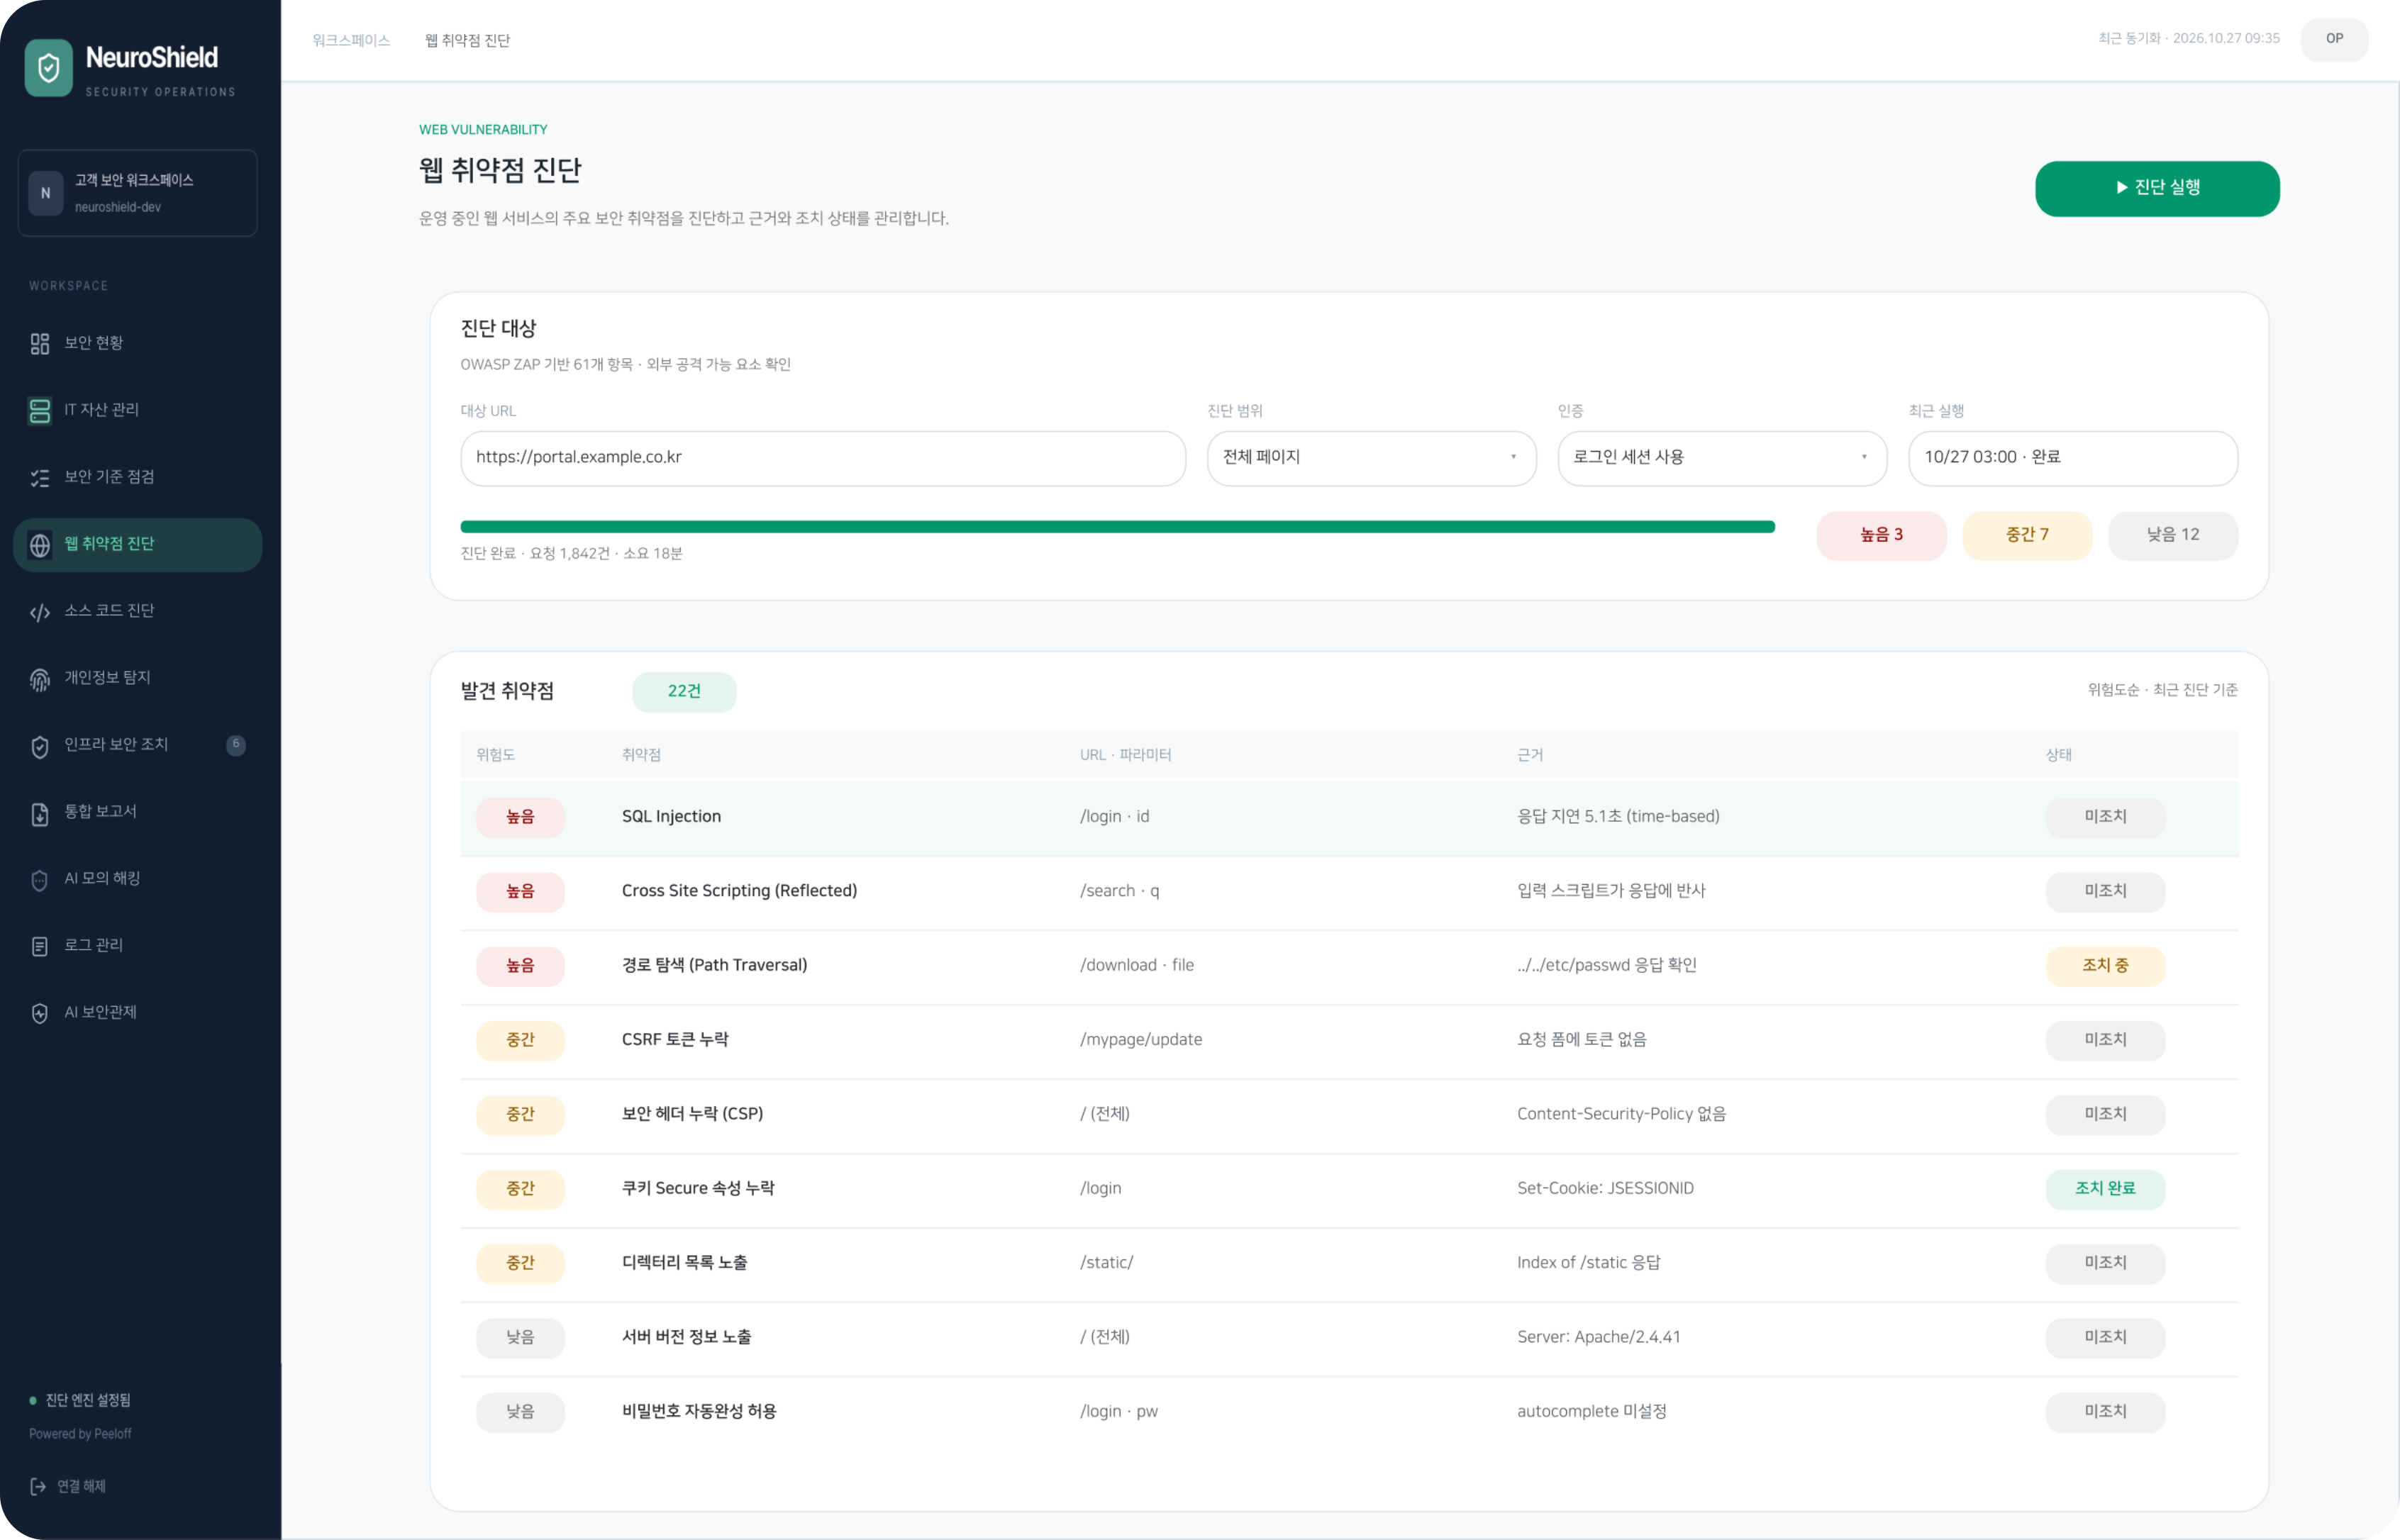
인프라의 보안 기준과 웹·소스코드 취약점을 점검하고, 결과와 조치 우선순위를 확인합니다.
환경에 맞는 조치안을 제안하고, 허용된 대상·권한·정책과 담당자 승인에 따라 실행·확인합니다.
허가받은 대상과 범위에서 공격 가능성을 검증해 점검 결과의 실제 위험을 확인합니다.
업무에서 확인할 정보
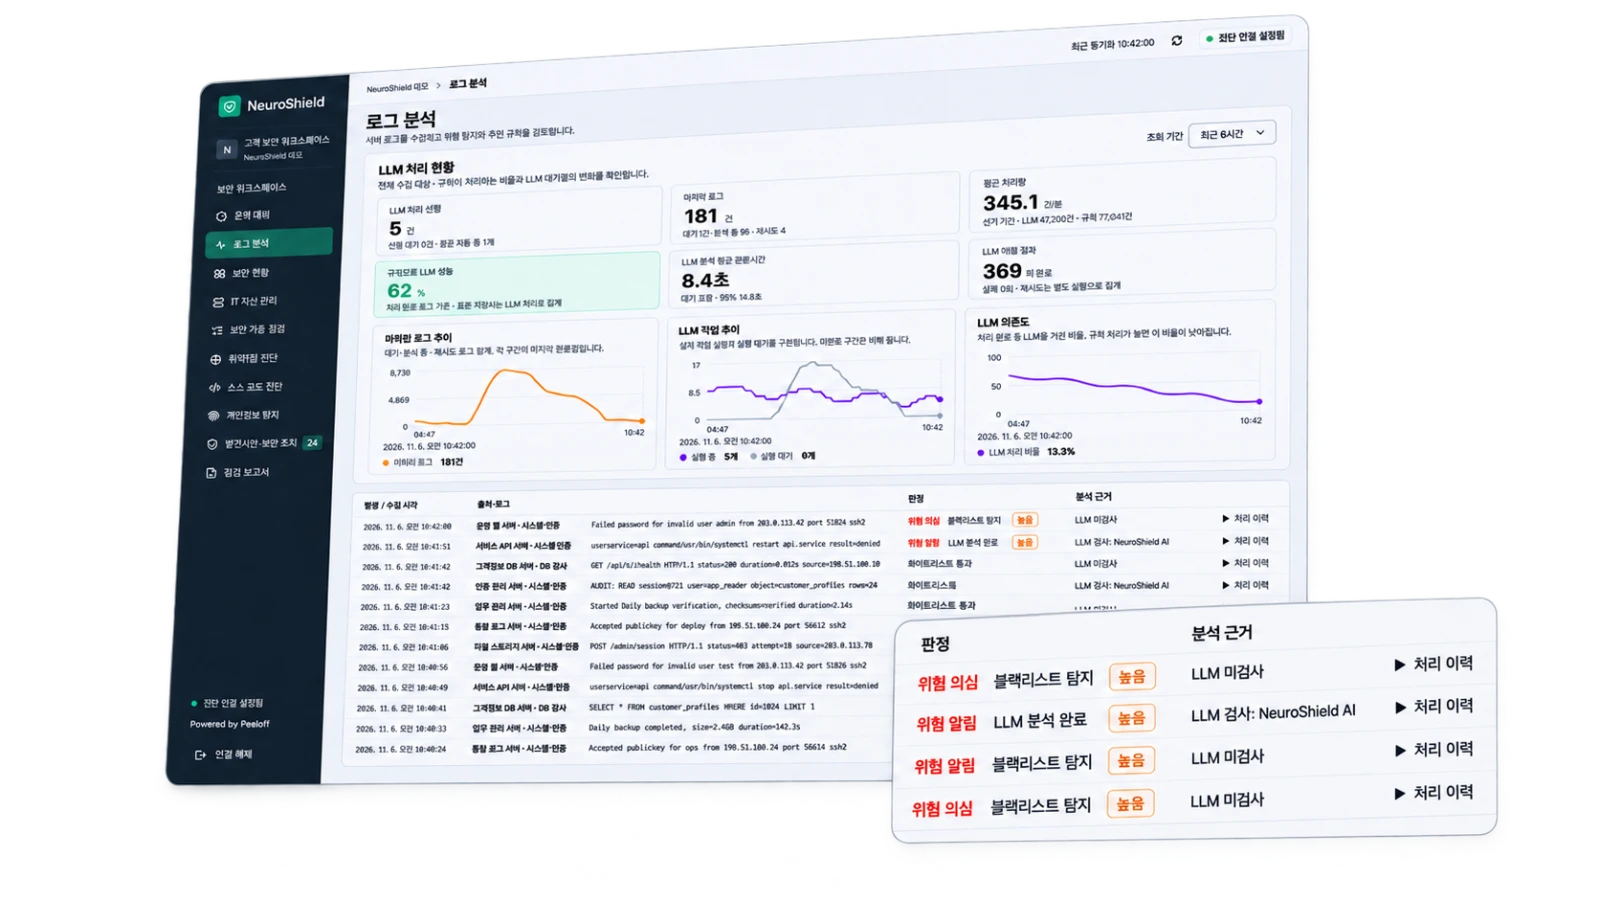
보안 이벤트와 위험 징후를 분석·선별하고 담당자의 확인과 대응 판단을 지원합니다.
업무에서 확인할 정보
관리 대상 장비와 운영 상태를 파악하고 점검·조치의 기준이 되는 자산 정보를 정리합니다.
업무에서 확인할 정보
접근 가능한 파일과 저장소에서 중요정보의 유형과 보관 위치를 찾아 확인합니다.
업무에서 확인할 정보
점검과 분석에 필요한 로그를 수집·검색·보관하는 기반을 구성합니다. 수집·표준화와 저장소는 별도 구축 범위를 협의합니다.
업무에서 확인할 정보
도입 구성
관리 대상
NeuroShield
담당자
제공 범위
자산과 점검 이력을 연결하고 조치 결과를 재확인해, 반복 확인 업무와 관리의 단절을 줄이는 것을 목표로 합니다.